Network Management Platform
NMAT
網管平台
交換器網管一站看清,
迴圈一兩分鐘內告警
拓樸 · 流量 · 效能 · 日誌 · 迴圈偵測 · 設備登記
網管人員的日常
網路出狀況時,
最難的是「看不到」
誰接在哪裡
哪個埠接了哪台設備、IP 是多少、什麼廠牌,常常只能靠印象或過時的表格。
逐台登入查
流量、CPU、日誌分散在每台交換器上,要一台一台登入下指令。
迴圈癱瘓全網
一條接錯的跳接線就能造成廣播風暴,通常等到使用者報修才發現。
功能總覽
一個網頁,八大網管功能
總覽儀表板
交換器面板、今日摘要、資料來源狀態
網路拓樸
依 VLAN/網段或依交換器埠自動繪製
單埠流量
收送與廣播流量,1 小時到 3 年走勢
交換器效能
CPU、記憶體、負載、運作時間
集中日誌
Syslog 集中收存 180 天,可搜尋篩選
迴圈偵測
證據鏈判定,一兩分鐘內告警並定位
設備登記
MAC/IP 白名單,比對未登記與衝突
告警通知
Email、LINE、Microsoft Teams
總覽儀表板
打開網頁,交換器狀況一眼看完
- 交換器面板:每個埠的連線、STP 阻斷、迴圈狀態
- 今日摘要:事件數、STP 根橋接器、拓樸變更次數
- 多台交換器切換列,紅點代表有事件
- 每 30 秒自動更新
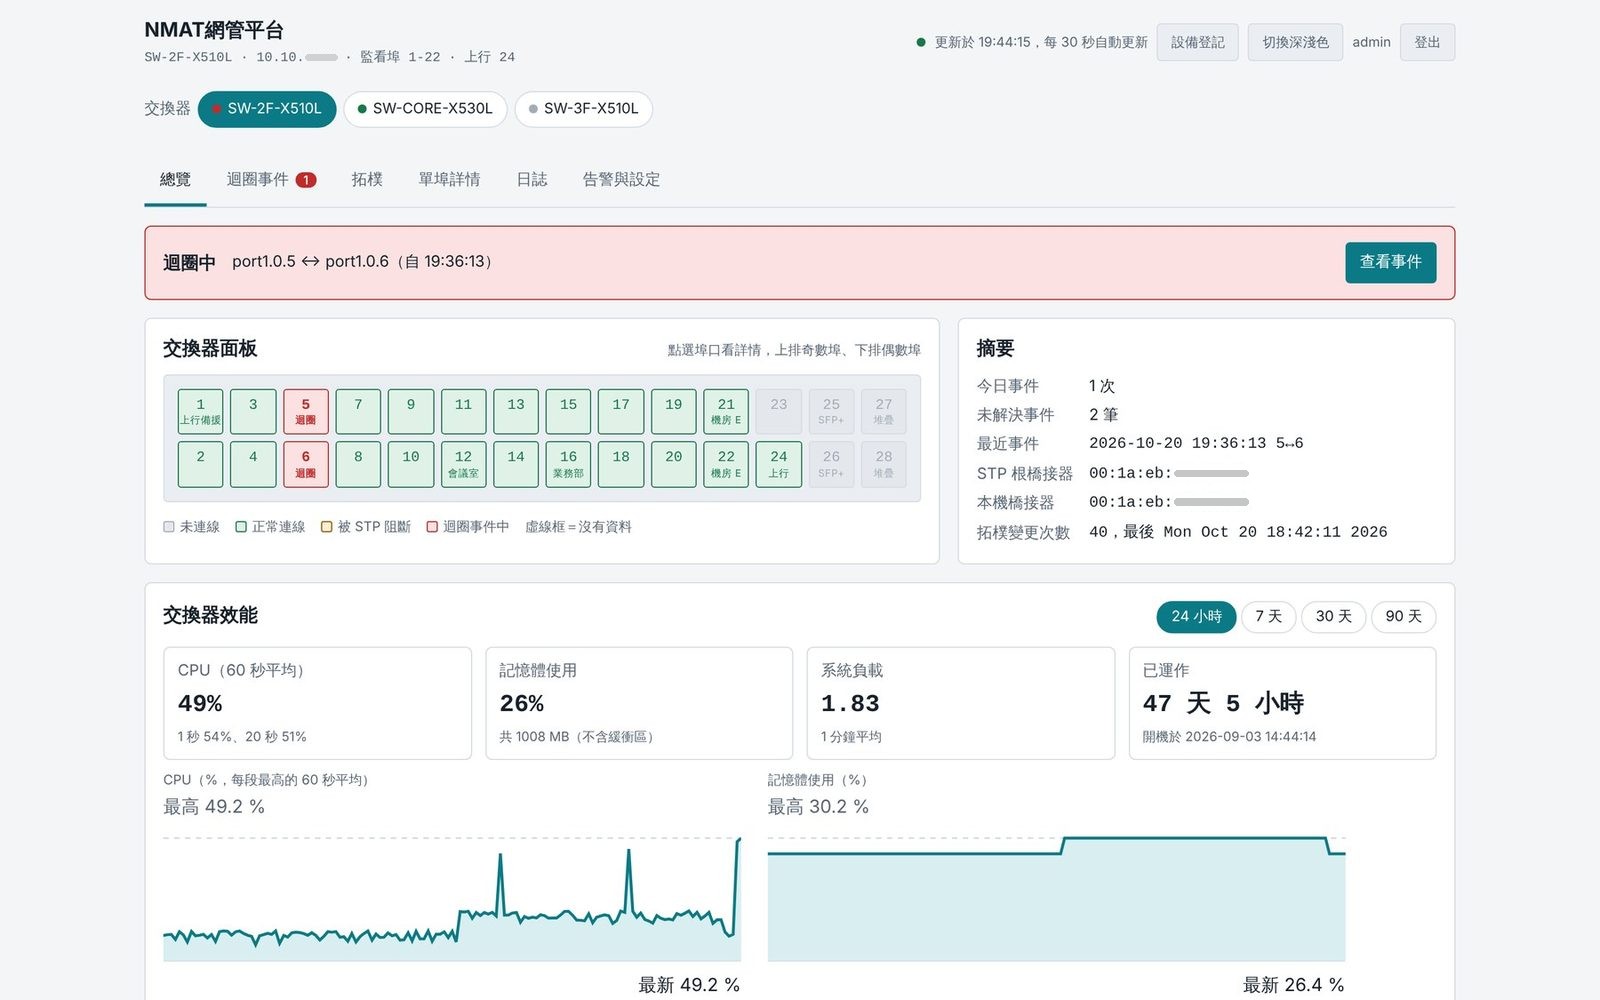
系統畫面(模擬資料)
● 迴圈中:port1.0.5 ↔ 6 立即標紅
網路拓樸
每個埠後面接了什麼,自動畫出來
依 MAC 表、ARP、LLDP 自動繪製;可展開收合、縮放拖曳,搜尋 IP、MAC、名稱、VLAN
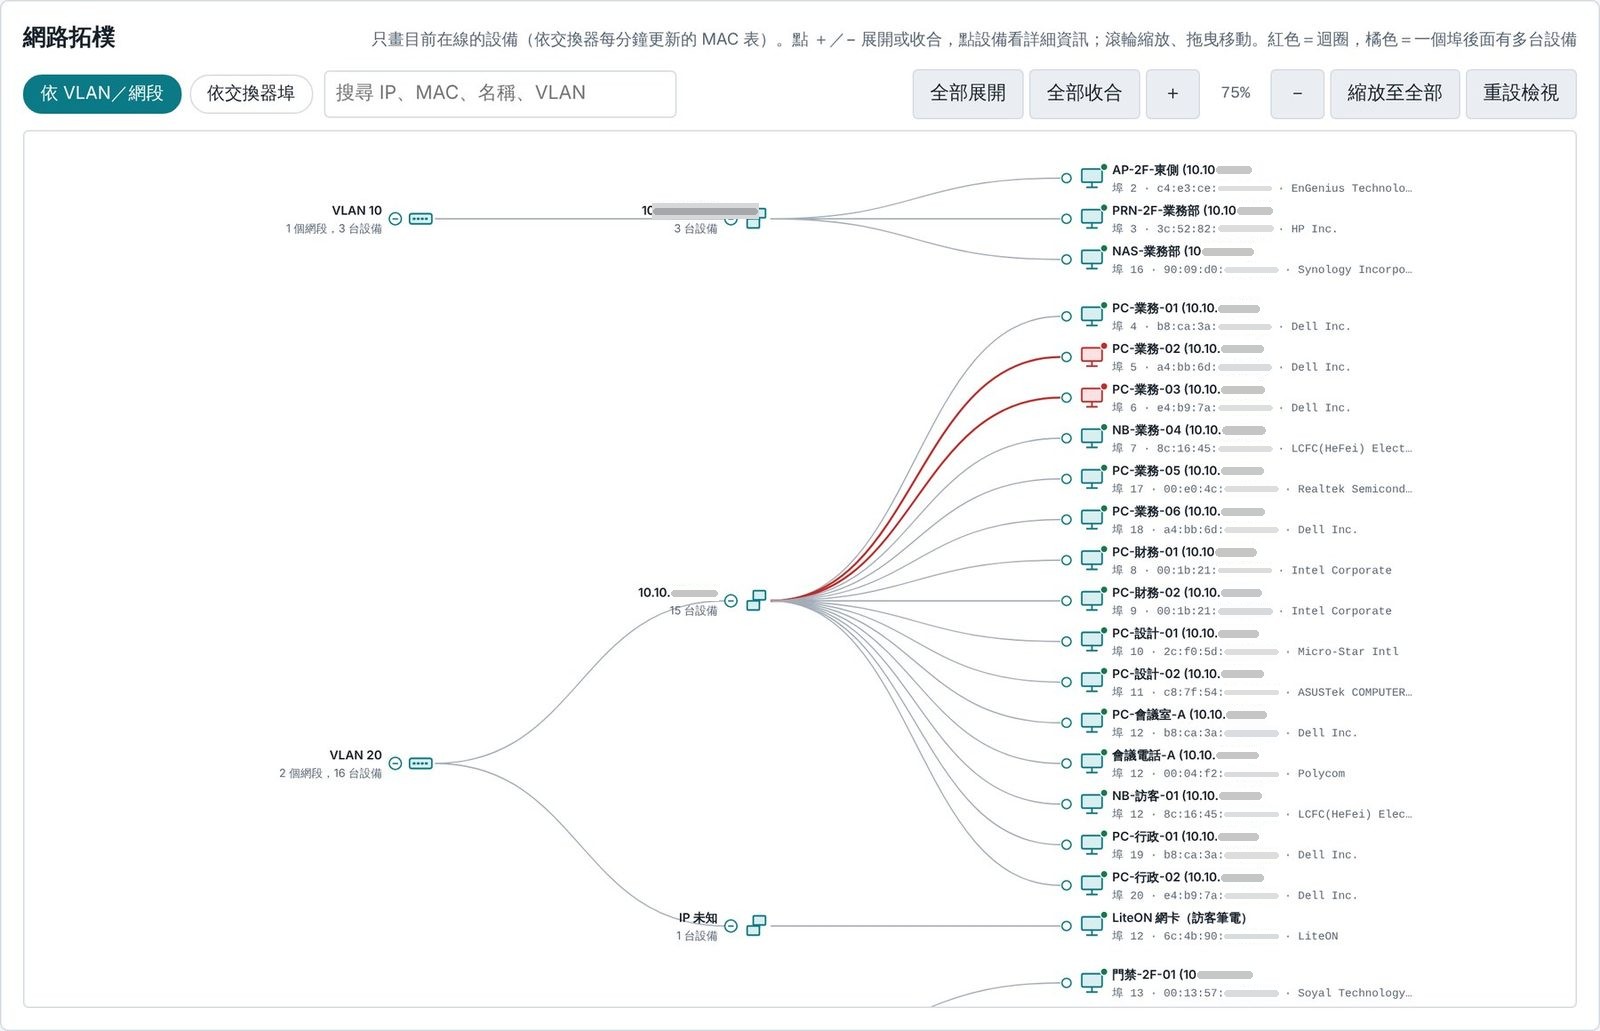
依 VLAN/網段:各網段有哪些設備
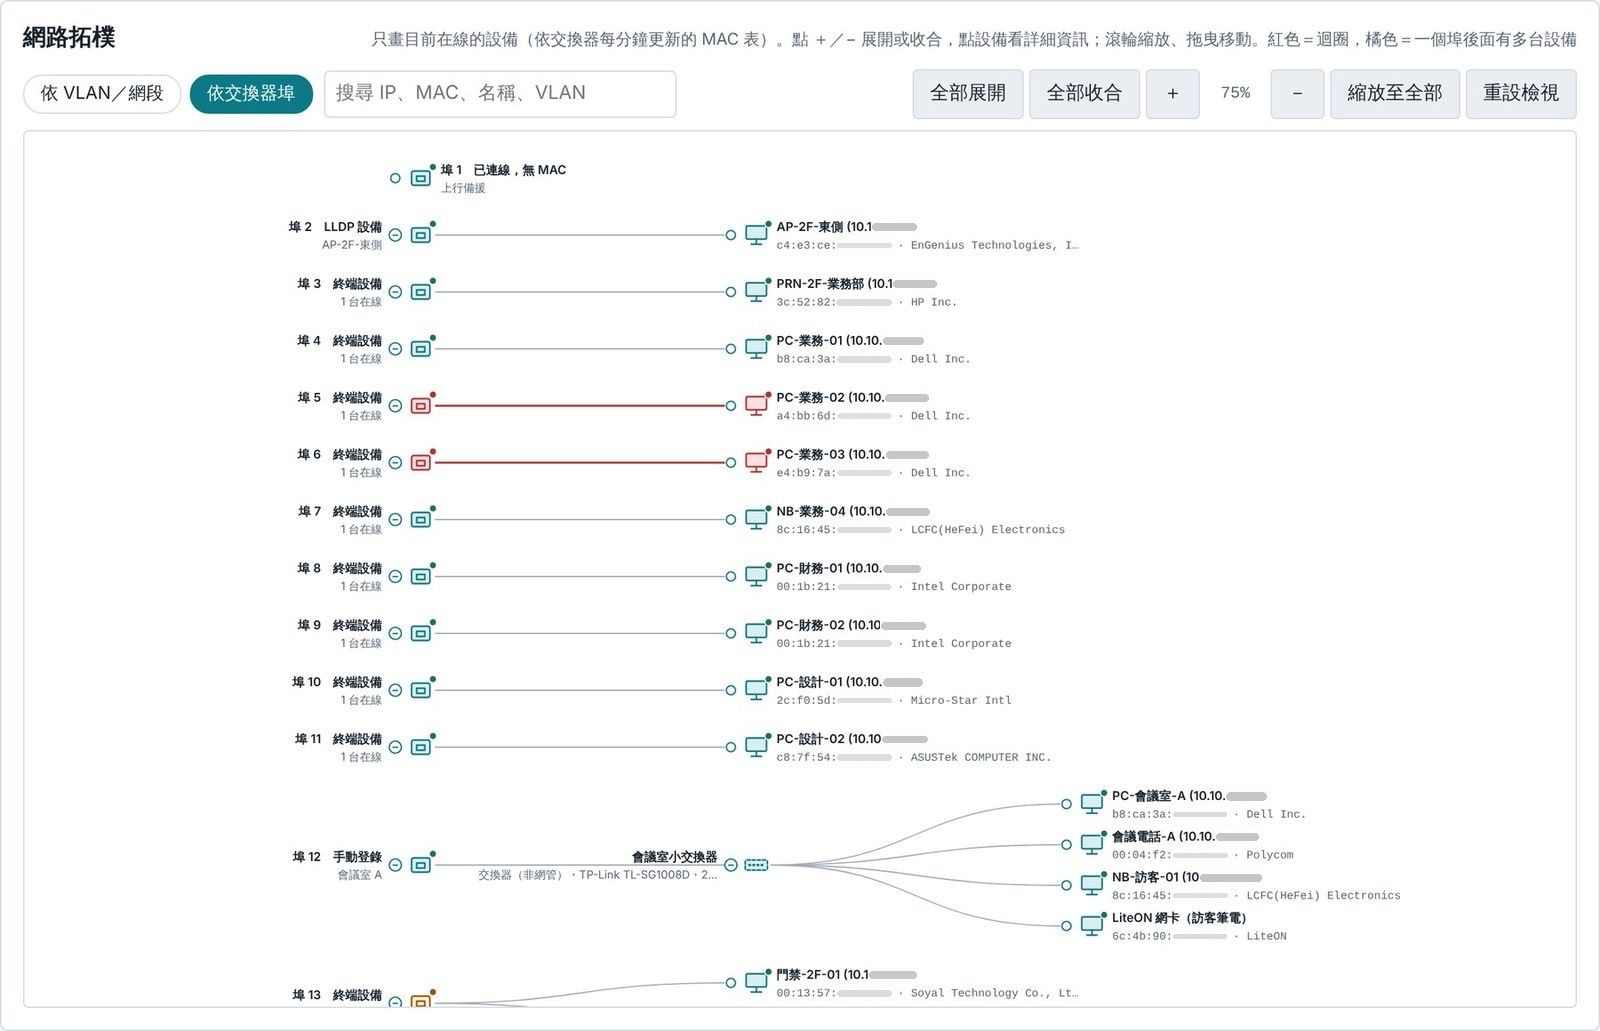
依交換器埠:迴圈標紅、手動登錄的小交換器
設備探索
全公司設備清單,自動建好
- 名稱、IP、MAC、VLAN 一次列出
- 內建 IEEE 廠商資料,自動標出廠牌
- 記錄第一次與最後出現時間
- 離線設備保留紀錄,天數可調
- 可自訂名稱,手動登錄非網管交換器
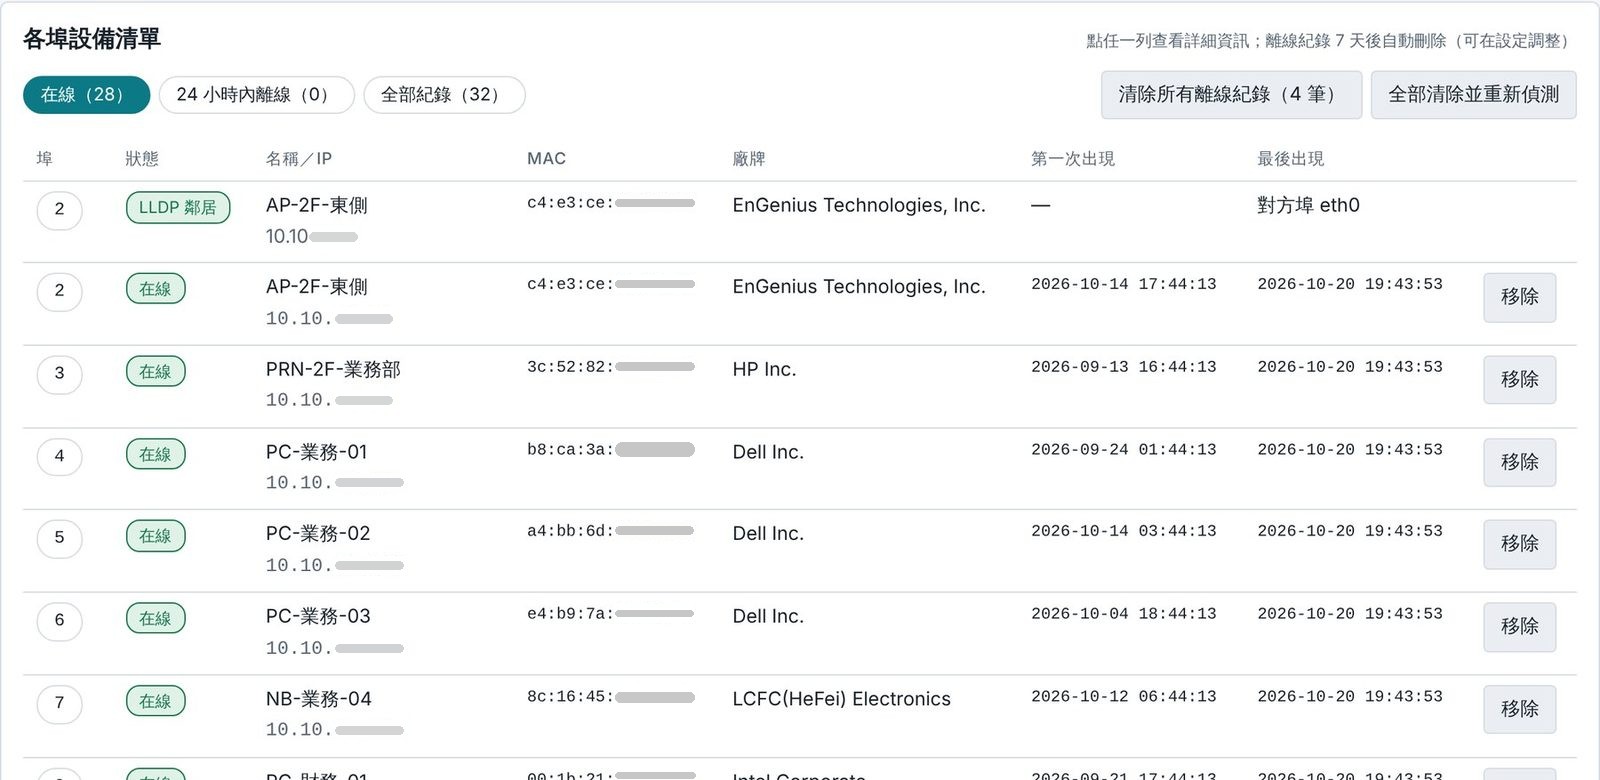
系統畫面(模擬資料)
28 台在線設備,自動列出
單埠詳情與流量
查問題,從一個埠追到底
- 接收、送出、廣播流量曲線
- 1 小時到 3 年,七種時間範圍
- STP 狀態、BPDU、Loop Protection
- 埠口備註,事件卡自動帶入
- 此埠後面的設備與相關日誌
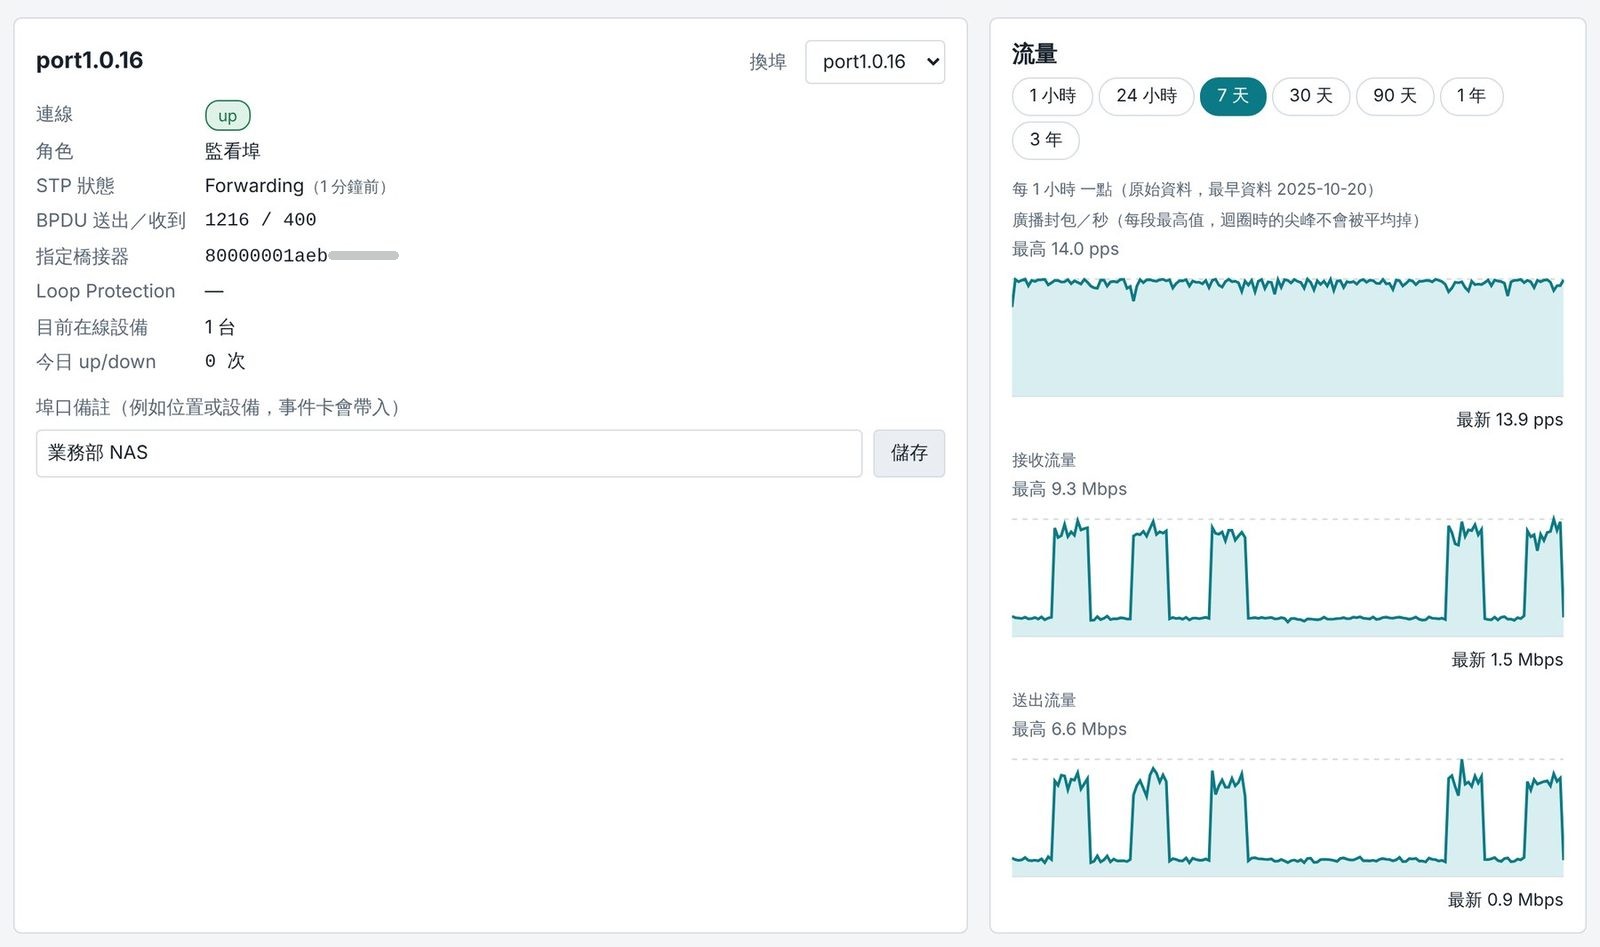
系統畫面(模擬資料):業務部 NAS 所在的 port1.0.16,近 7 天流量
近 7 天流量,尖峰不被平均
集中日誌
不用再登入交換器翻日誌
- 多台交換器 Syslog 集中收存 180 天
- 自動分類:迴圈、埠、STP、設定、認證
- 關鍵字搜尋,迴圈相關紀錄自動標示
- 統一換算台灣時間
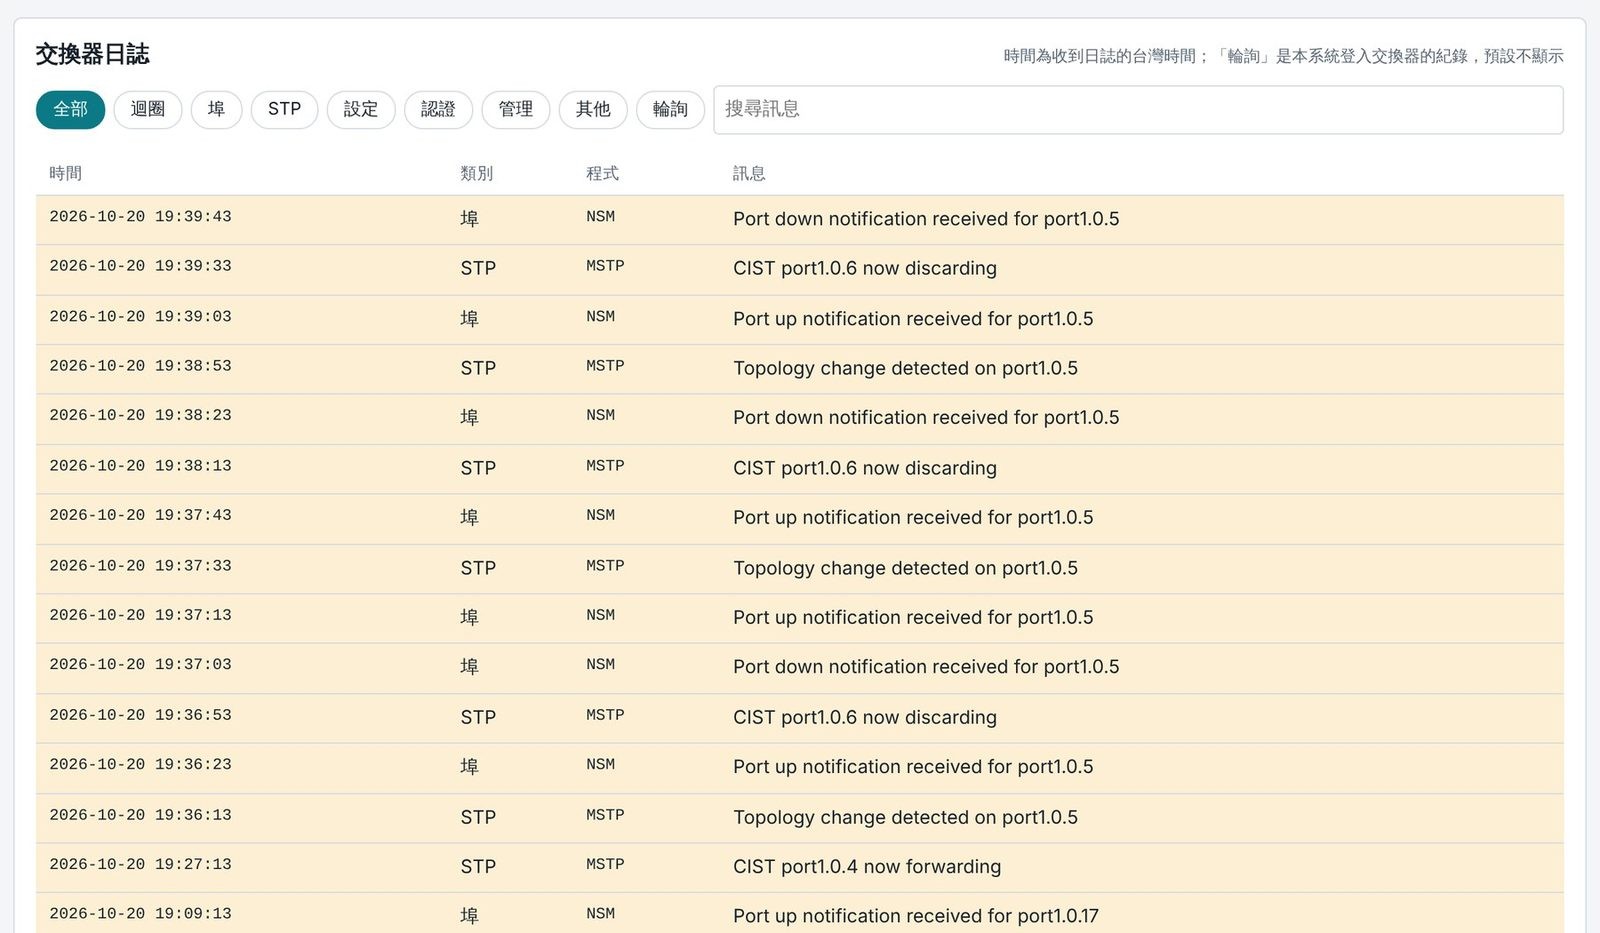
系統畫面(模擬資料)
迴圈相關紀錄自動標示
多台交換器與效能
一個畫面看全部交換器的健康狀態
多台同時納管
● 核心 X530L 正常
● 2F X510L 迴圈中
● 3F 尚無資料
每台獨立判定迴圈,各自有流量、日誌與拓樸。拓樸圖自動辨識「這一埠接的是另一台已納管交換器」,點一下就切換過去。新增交換器時,平台直接產生要貼上的設定指令。
交換器效能
CPU、記憶體、負載、運作時間,保留 90 天走勢,不必登入交換器下指令。
CPU 持續 5 分鐘超過 80%、記憶體超過 90%、交換器重新開機,都會通知
核心特色:迴圈偵測
四路資料同時採集,交叉比對
Syslog
埠反覆 up/down、STP 變更
SNMP · 30 秒
流量、廣播速率、LLDP 鄰居
SSH · 60 秒
BPDU、Loop Protection、MAC 表
sFlow
抽樣封包,找重複與來源
判定引擎
每 30 秒依證據鏈評分
即時通知
Email · LINE · Teams
HTTPS 網頁平台
事件、拓樸、流量、日誌
迴圈判定
證據鏈評分,不靠單一訊號
1 分=疑似
2 分以上=確認
| 證據 | 來源 | 分數 | 怎麼判斷 |
|---|---|---|---|
| BPDU 繞回本機 | SSH | 2 | 本機送出的 BPDU 從另一個埠收回來 |
| LLDP 看到本機 | SNMP | 2 | 某埠的鄰居就是自己 |
| LDF 偵測到迴圈 | SSH | 2 | Loop Protection 狀態異常 |
| 重複封包繞行 | sFlow | 2 | 2 分鐘內完全相同的封包達 30% |
| 同一埠反覆 up/down | Syslog | 1 | 預設 1 分鐘內 3 次 |
| 廣播速率暴增 | SNMP | 1 | 超過 7 天中位數 10 倍,持續 2 分鐘 |
| STP 拓樸變更 | Syslog | 1 | 輔助證據,不單獨建立事件 |
從發生到恢復,全程自動
不用等報修,也不用人盯螢幕
1~2分
接上跳接線到出現確認事件、送出告警
30秒
判定引擎重新評分一次,持續追蹤事件
5分
沒有新證據就自動結束事件,送出「已恢復」通知
迴圈事件紀錄
每個事件都有完整證據與處理紀錄
- 證據鏈逐項列出,哪些符合一目了然
- 附上事件前後 5 分鐘的日誌
- 處理狀態、處理備註、確認人與時間
- 依日期、埠口、判定篩選,匯出 CSV
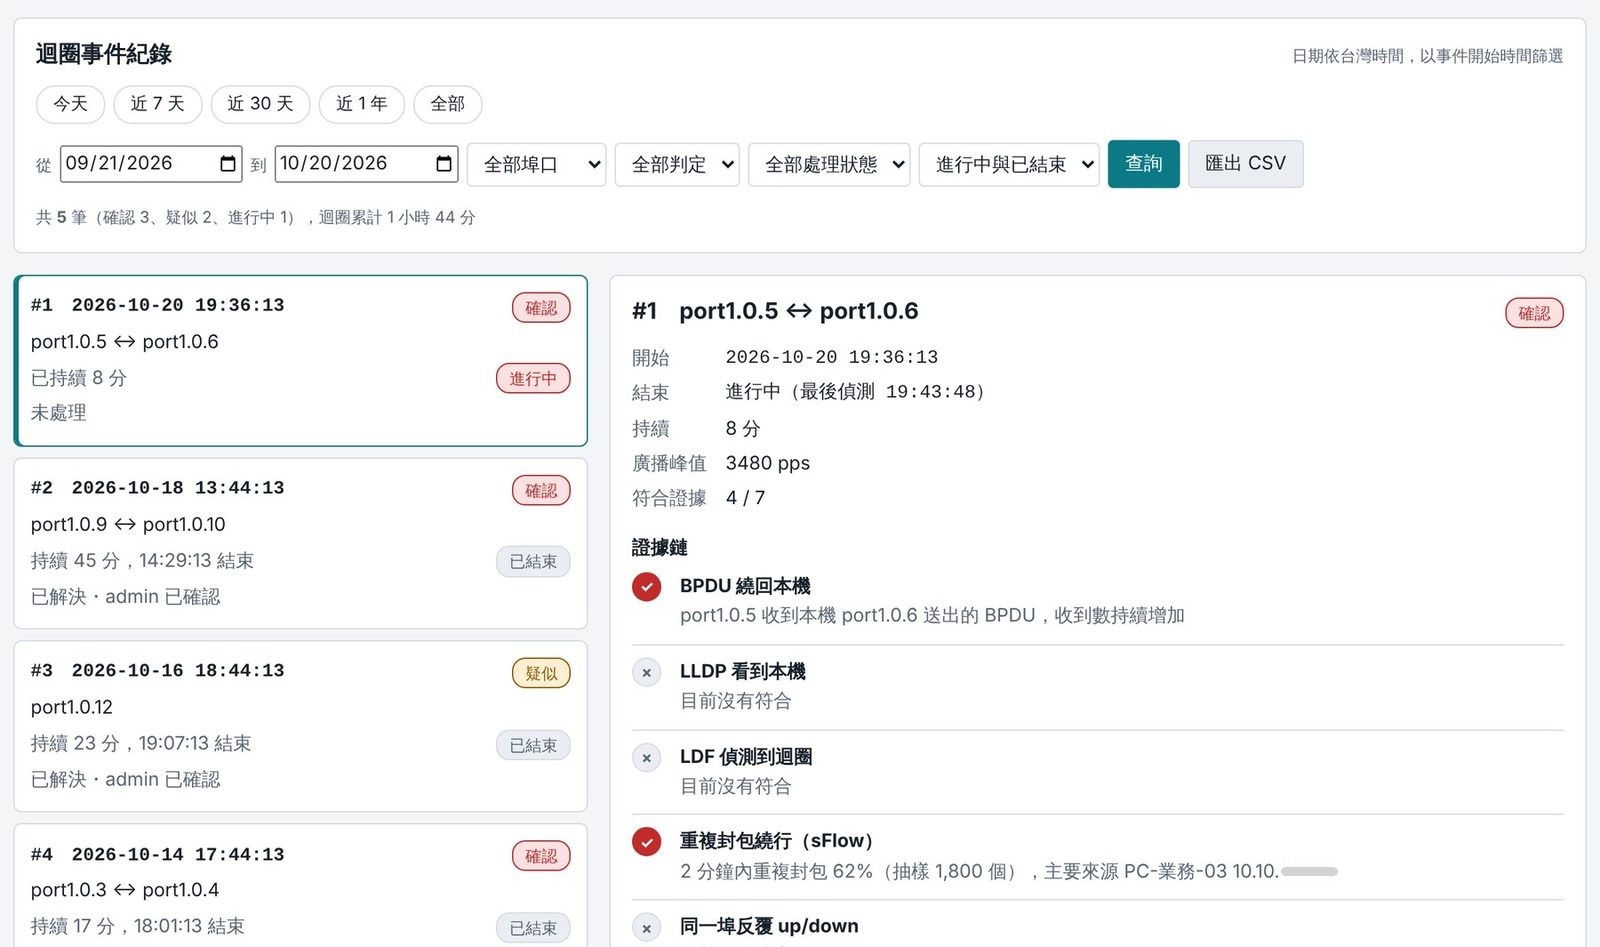
系統畫面(模擬資料)
符合 4/7 項證據 → 確認
定位源頭
直接告訴你,是哪一台設備
sFlow 抽樣分析廣播、多播的主要來源與封包種類;非網管交換器下的迴圈、私接路由器也抓得到
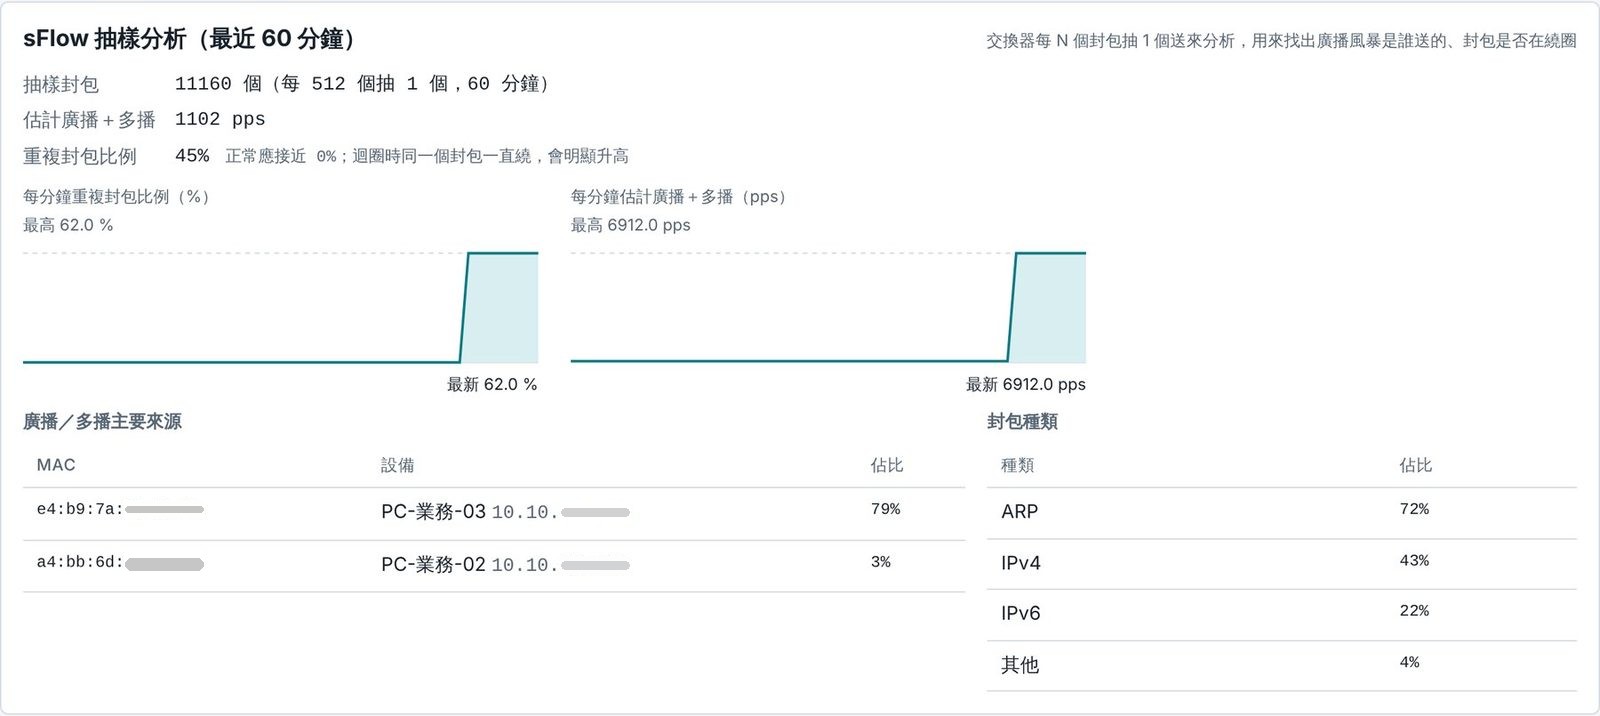
重複封包比例
47%
正常應接近 0%
主要來源
PC-業務-03
10.10.**.** · 佔 77%
系統畫面(模擬資料)
告警通知
該知道的事,自動推送到手機
LINE
Microsoft Teams
- 疑似或確認迴圈,以及已恢復
- 交換器 CPU/記憶體偏高、重新開機
- 監控資料中斷(SNMP、SSH 沒有新資料)
- 每個管道都能一鍵送出測試通知
- 門檻、持續時間、冷卻時間都能在網頁調整
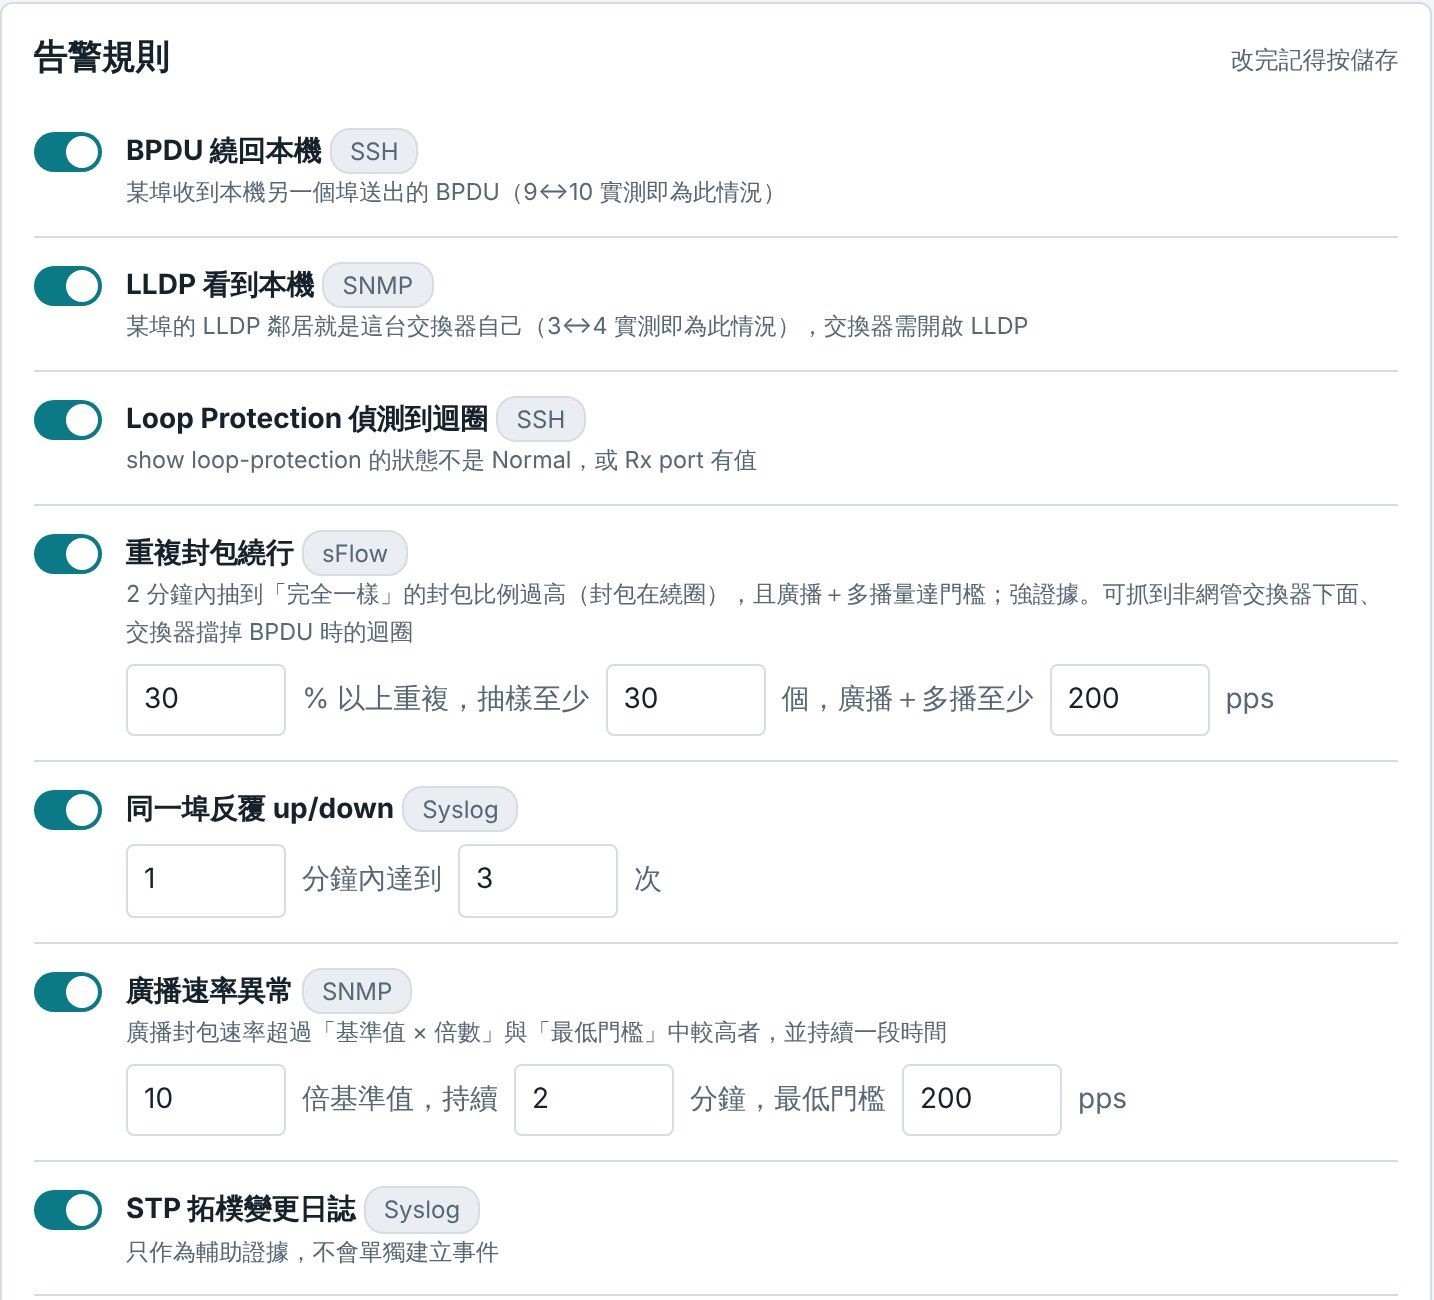
告警規則設定(模擬資料)
MAC/IP 設備登記
誰接上網路,都有登記可查
- 白名單:使用人、部門、類型、到期日
- Excel/CSV 匯入匯出
- 待確認、核准、停用,可批次核准
- 自動找出未登記設備、IP 衝突、IP 被佔用、停用設備仍在線上
目前只登記與告警,不改交換器設定、不擋網路
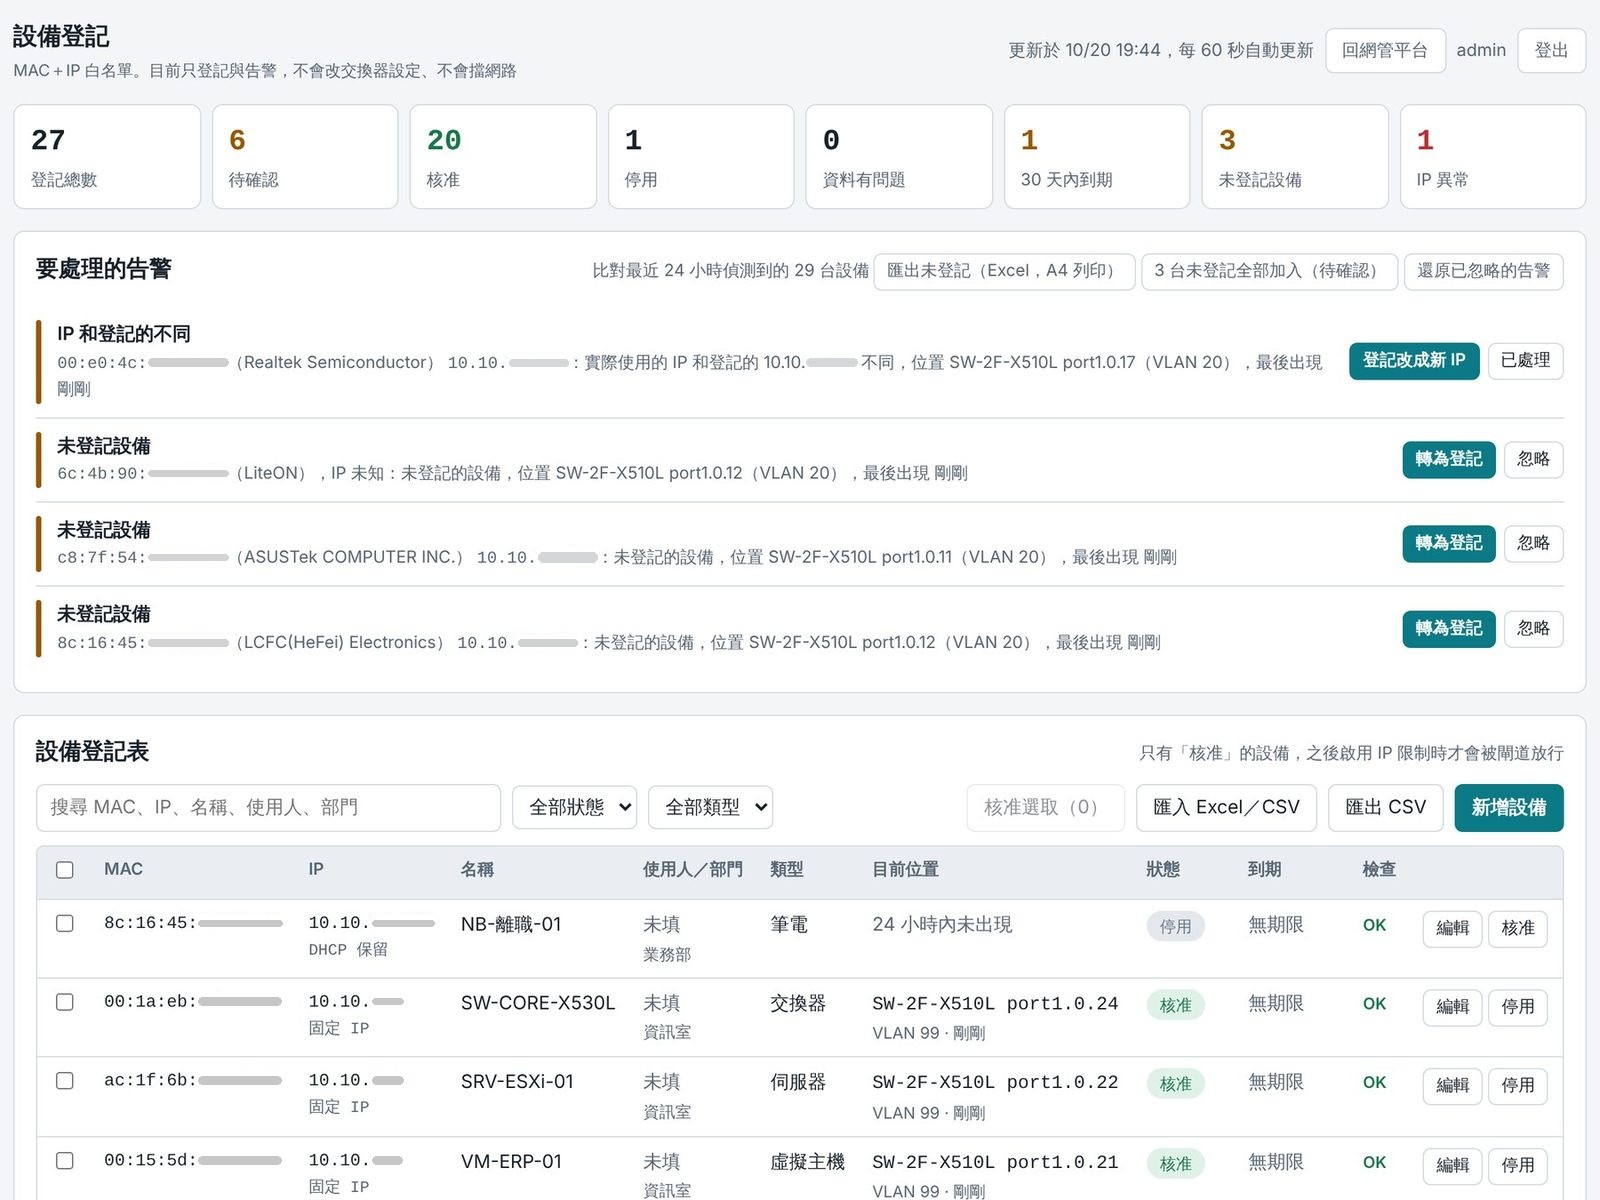
系統畫面(模擬資料)
4 筆待處理:未登記、IP 不符
安全與稽核
符合資安稽核要求的設計
全程 HTTPS
登入失敗 5 次鎖定 5 分鐘,所有寫入檢查 CSRF
密碼加密保存
SNMP、SSH 帳密與通知 Token 加密存放
操作紀錄
登入、設定變更、事件確認全部留存,永久保存
每日自動備份
保留 14 份,可複製到 NAS 做異地備份
長期資料
流量彙總 3 年、交換器日誌 180 天
最小權限
服務不以 root 執行,資料庫不開網路埠
導入與維運
一台 VM,四個步驟開始監看
1
準備 VM
一台 Ubuntu 22.04/24.04,不需要 Docker
2
雙擊部署
從 Mac 執行部署程式,自動安裝所有服務
3
貼上設定
平台產生交換器設定指令,到 Console 貼上
4
開始監看
約 1~2 分鐘後,資料來源全部亮綠燈
搬遷改 IP 精靈:一次改好交換器、VM、平台的 IP,並產生現場作業單。更新版本時資料與設定都會保留。
NMAT 網管平台
讓迴圈在使用者察覺之前,
就被處理掉
迴圈偵測
源頭定位
自動拓樸
效能監控
設備登記
歐速傑科技服務有限公司
預約現場展示:eric@osj-tech.com